试题一
阅读以下说明,回答问题。
【说明】
某公司新购一批交换机对网络进行升级改造,网络工程师计划对交换机进行配置,配置内容如下:
1配置交换机的基本信息,包括日期、时间、时区及名称,以方便管理。
2.配置Console用户界面的认证方式为AAA,实现通过Console口登录交换机时需要本地认证的功能。
3.配置VLAN10作为管理VLAN,管理地址为172.16.100.1,接口GigabitEthernet0/0/24为管理接口。
4.开启交换机Tehnet功能,认证方式为AAA,便于对交换机进行远程维护。
5.创建管理员用户adminxyz,设置用户登陆口令xyz@789#。
对交换机进行配置时,需使用PC机的(1)接口连接交换机的(2)接口,使用终端仿真软件,设置其(3)、流控方式、停止位、数据位等参数登录到交换机。设置日期、时间、时区及名称时,应在(4)视图下,使用(5)命令配置日期,使用clock timezone命令配置其时区和时间。[Switch-vlan10](6) //配置管理vlan[Switch]interface vlanif 10[Switch-vlanif10]ip address (7) 24[Switch]interface GigabitEthernet0/0/24[Switch-GigabitEthernet0/0/24]port link-type (8)[Switch-GigabitEthernet0/0/24]port default (9)[Switch-GigabitEthernet0/0/24]quit[Switch]telnet server (10)[Switch]user-interface (11) 0 4 //进入VTY0~VTY4用户界面试图[Switch-ui-vty0-4]protocol inbound telnet[Switch-ui-vty0-4]user privilege level 15[Switch-ui-vty0-4]authentication-mode (12)[Switch-aaa]local-user (13) password irreversible-cipher xyz@789##[Switch-aaa]local-user adminxyz privilege level 15 //(14)Warning: This operation may affect online users, are you sure to change the user privilege level ? [Y/N] y[Switch-aaa]local-user adminxyz service-type (15)先创建VLAN10 并配置管理IP,再将物理接口GigabitEthernet0/0/24设为trunk并加入VLAN10。开启Telnet服务,配置VTY接口使用AAA认证,最后在AAA模式下创建用户并赋予权限。(1)COM(或串口):PC通过串口(COM)连接交换机Console口,实现初始配置,避免混淆USB接口,早期交换机多使用串口连接(2)Console:交换机的Console接口用于本地初始配置接入,忽与其他接口(如AUX)混淆(3)波特率:终端仿真软件需设置波特率(如9600)、流控等参数,波特率设置错误会导致无法连接。(4)用户:日期、时间等全局配置需在用户视图下进行。(5)clock datatime:配置日期和时间的命令格式为clock datetime时:分:秒 日月年,注意时间格式的正确性,例如clock datetime 12:00:00 23 Jun 2025。(6)management-vlan:当用户通过远端网管集中管理设备时,需要在设备上通过VLANIF接口配置IP地址作为设备管理IP,通过管理IP地址连接到设备上来管理。若设备上其他端口相连的用户加入该VLAN,也可以访问该交换设备,增加了交换设备的不安全因素。使用management-vlan命令配置VLAN为管理VLAN后,不允许Access类型接口加入该VLAN。由于Access类型通常用于连接用户,限制这种类型接口加入管理VLAN后,与该端口相连的用户就无法访问该交换机设备,从而增加了交换设备的安全性。(7)172.16.100.1:管理VLAN的IP地址配置,需与题目要求一直。(8)access:按照第9空所属行的代码,本空的接口连接类型为Access类型(9)vlan10:将接口加入VLAN10,使其成为管理接口,确保接口默认VLAN与管理VLAN一致。(10)enable:开启Telnet服务,执行telnet server enable命令可开启服务端IPv4的Telnet服务,只有当服务器的Telnet服务开启并且配置了Telnet服务器的源接口后,客户端才能以Telnet方式连接到服务器。(11)vty:进入VTY(虚拟终端)用户界面,用于Telnet远程登录,注意VTY编号范围(0—4为默认远程登录接口)(12)aaa:认证方式设为AAA,与题目要求一致,避免使用password(简单密码认证)或none(无认证)。(13)adminxyz:创建管理员用户,用户名需与题目一致,确保用户名拼写正确,区分大小写(部分设备敏感)(14)设置用户权限级别为15级(最高权限):local-user adminxyz privilege level 15 设置本地管理员用户adminxyz的权限为15(最高权限),权限不足会导致无法执行高级命令。(15)telnet:AAA认证配置时,用户服务类型需与登录方式匹配,设置本地管理员用户的接入类型为telnet,允许通过telnet登录。(14)配置用户adminxyz权限为15级,最高权限【说明】
某单位企业网络中部曙有WVEB网站、邮件系统,配有防火墙、web应用防火墙和上网行为管理系统。
信息中心网络工程师小李在个人电脑上安装了远程控制软件,以便从外部随时采用ehnet登录管理所有网络设备。并设置Adnim123为各设备登录口令。
近期,该企业发生了两起网络安全事件:
事件一:企业员工小王收到一封系统升级通邮件,要求员工点击链接修改密码,小王点击链接之后,按提示输入旧的密码后,心有疑惑,没有继东设置新密码,联系路备工师小李,得知邮件系统并未升级也未发送任何通知。
事件二:多名员工反馈在知名网站登录页面输入用户名密码后,点击登录无反应,更换终端PC的DNS后登录正常,直接输入P地址也能正常登录。
请简要分析事件一,该企业可能受到了什么类型的攻击?并提出防护措施。(至少回答3点)钓鱼攻击分析:该企业遭遇的是钓鱼攻击,及攻击者伪装成可信对象实施诈骗。在此事件中,攻击者冒充企业邮箱系统发送虚假升级通知,邮件链接实为陷阱,一旦员工点击并输入密码,账号控制权就可能被窃取,甚至导致企业网络系统遭入侵。例如,收到伪装成银行的密码修改邮件,便属于此类攻击。邮件安全防护:部署邮件网关或反垃圾邮件系统,拦截钓鱼邮件、恶意附件与危险链接;启用邮件数字签名和加密技术,验证发件人身份,确保邮件来源可信。用户意识培训:定期开展培训,指导员工识别钓鱼邮件。如收到密码修改邮件时,需先核实发件人邮箱是否为企业官方地址,避免随意点击链接。技术层面加固:在网络出入口部署web应用防火墙(WAF),拦截恶意网站访问;在员工终端安装安全软件,实施监控并阻断钓鱼链接访问。(2)上网行为管理/防火墙/IPS/APT防护等安全设备动态阻断钓鱼页面;请简要分析事件二,该企业可能受到了什么类型的攻击?并提出防护措施。(至少回答3点)DNS攻击分析:该企业可能遭遇DNS攻击(如DNS污染或DNS劫持)。DNS如同网络世界的“电话薄”,负责将网址转换成为对应的网站IP地址。当DNS被攻击时,“电话薄”内容遭篡改,导致员工输入网址后背导向错误网站,出现登录失败的情况。而直接输入IP地址正常访问,正式因为绕过了被篡改的DNS解析环节。DNS服务器安全加固:企业可搭建专属DNS服务器,启用DNSSEC(域名系统安全扩展),为“电话薄”添加保护机制,防止内容被非法修改。同时,严格设置访问权限,仅允许授权设备查询和修改DNS数据。本地DNS缓存保护:员工在终端设备上配置安全的DNS服务器,如公共DNS(114.114.114.114),避免使用存在安全风险的DNS服务。定期清理本地DNS缓存,防止恶意数据被植入缓存中。网络流量监控与异常检测:通过入侵检测系统(IDS)/入侵防御系统(IPS)实时监测DNS流量,一旦发现异常篡改行为,立即触发警报并进行拦截。部署流量清洗设备,有效抵御针对DNS的大规模攻击。(2)启用DNSSEC(域名系统安全扩展),通过数字签名验证域名解析结果的合法性。(4)在防火墙或上网行为管理系统种添加DNS请求过滤规则。根据题干描述,请简要分析网络工程师小李再运维工作中存在的不规范行为和安全隐患,并提出整改措施。(至少回答2点)解析:
这道题关注网络运维工作中的安全规范,要求考生找出不规范行为带来的安全隐患,并给出整改办法。不规范行为与安全隐患
远程控制与登录安全隐患:小李使用Telnet进行设备远程管理,因Telnet数据传输未加密,通信内容易被窃取。同时,所有设备采用统一且简单的登录密码“Admin123”,一旦密码泄露,攻击者可控制全部设备。
运维管理不规范:小李在未经企业授权的个人电脑上安装远程控制软件管理企业设备,个人电脑若携带病毒,极易将病毒引入企业网络。
整改措施:
远程管理安全优化:企业应禁用Telnet服务,改用SSH(V2版本)进行远程登录。SSH通过加密传输保障数据安全,且支持密钥认证,安全性更高。此外,需为各设备设置复杂密码,包含大小写字母、数字及特殊字符,并定期更换。
运维流程与设备管理规范:禁止员工使用个人电脑安装未经授权的远程控制软件,统一配备企业安全运维终端。同时,建立运维审计机制,对设备登录操作进行全程记录,以便及时发现并处理异常行为。
(1)使用Telnet(明文传输)从外部远程管理设备,易被窃听获取登陆凭证。(2)设置“Admin123”为所有设备统一登录口令,存在口令泄露后批量设备被入侵的风险。(2)要求设备口令符合复杂度规则(大小写字母、数字、特殊字符组合,长度≥8位)该单位新增一台文件服务器、一台数据库服务器,新增服务器均配置2块系统盘,每块容量480GB、10块数据盘,每块容量2TB,计划使用RAID实现数据冗余。小李配置服务器时,为实现服务器系统高容错能力,单盘故障不影响系统,服务器系统盘应采用RAID级别为(1),可用容量为(2);文件服务器数据盘要求支持最多任意双盘故障不影响数据,且容量最大化,应采用RAID级别为(3),可用容量为(4);数据库服务器要求写入效率高、数据安全可靠、应采用RAID级别为(5),可用容量为(6)。(1)RAID 1:服务器系统盘需高容错,单盘故障不用想系统。RAID 1通过镜像(数据完全复制到两块磁盘)实现容错,符合需求。避免选择RAID 0,RAID 0无容错能力,单盘故障数据全失;也不要选择RAID5,对于只有两块盘的情况,RAID 5无法构建。(2)480GB:RAID 1可用容量为单块磁盘容量,因为两块数据完全一样,所以2块480GB系统盘可用容量是480GB。注意不是两块盘容量相加,不要错算成960GB。(3)RAID6 :文件服务器数据盘要求支持双盘故障且容量最大化。RAID 6允许两块磁盘同时故障而不丢失数据,采用双校验技术,再多块磁盘时能提供较高的可用容量。不要选择RAID 10,虽然RAID10也有高容错,但同等磁盘数量下,可用容量低于RAID 6;RAID 5只能允许单块磁盘故障,不符合双盘故障要求。(4)16TB:10块2TB数据盘组成RAID 6,可用容量计算公式为(磁盘总数-2)x单盘容量,即(10-2)*2TB=16TB。计算时不要遗漏减去用于存储校验信息的2快盘,避免错误计算为20TB。(5)RAID 10:数据库服务器要求写入效率高且数据安全可靠。RAID 10结合了RAID 0的高性能和RAID 1的高可靠性,向井乡在条带化,读写性能好且能容错。不要选择RAID5,RAID 5在大量小文件写入时性能较差;RAID 6写入性能也不如RAID10。(6)10TB:10块2TB数据盘组成RAID 10,可用容量为磁盘总数的一半,即10/2*2TB=10TB。不要误按RAID 6的计算方式,注意RAID 10是先镜像再条带化,可用容量是总磁盘容量的一半。试题三
【说明】
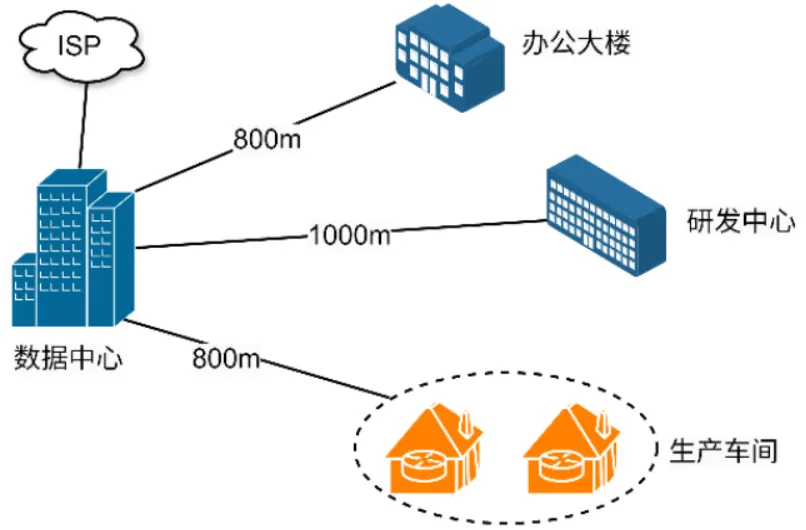
某企业计划新建生产研发中心,包括办公、研发、数据中心、生产车间等区域。网络拓扑如下图所示,采用三层网络结构,数据中心机房安装2台核心交换机和路由器,办公大楼、研发中心,生产车间分别安装2台汇聚交换机。每个建筑的楼层分别安装2台接入交换机,按照业务类型划分不同VLAN,将网络划分为不同子网。网络系统要求骨干万兆、配置简单、路由收敛快、管理便捷。
该企业计划按照六阶段周期完成园区网络系统建设,则建设过程应包括:需求分析、(1)、(2)、(3)、(4)和监测及性能优化阶段。园区网络系统建设的六阶段周期是网络工程领域的典型方法论,各阶段具有明确的逻辑顺序和核心任务:核心任务:调研企业业务需求、用户规模、应用场景(如办公、生产、数据传输等),明确网络的性能指标(带宽、延迟、可靠性)、安全需求及未来扩展性需求。输出成果:需求规格说明书,为后续设计提供明确依据。核心任务:基于需求分析,规划网络拓扑结构(如分层架构、核心-汇聚-接入层设计)、IP地址规划、路由协议选择(如OSPF、BGP)、VLAN划分、网络安全策略(防火墙、访问控制列表)等逻辑层面的方案。关键目标:确保网络逻辑架构满足功能需求,具备可扩展性和稳定性。核心任务:将逻辑设计转化为物理实现方案,包括硬件设备选型(交换机、路由器、服务器等)、机房布局规划、线缆铺设路径(光纤/网络走向)、电源及散热系统设计等。核心任务:对逻辑设计和物理设计进行系统性验证与哟呼啊,通过模拟仿真(如使用Packet Tracer、EVE-NG等工具)测试网络性能、带宽利用率、故障切换能力等,修正设计缺陷(如冗余链路不足、带宽瓶颈)。目标:提升网络的可靠性、效率及成本效益,避免实施阶段的返工。实施环节:按照物理设计部署硬件设备,完成线缆连接、设备配置(如路由协议、VLAN配置)及系统集成。测试环节:通过功能性测试(ping测试、吞吐量测试)、性能测试(压力测试、稳定性测试)、安全测试(漏洞扫描、攻击模拟)验证网络是否满足需求,记录测试结果并修复问题。核心任务:部署网络监控工具(如Zabbix、PRTG)实时监测流量、设备状态、用户行为等,根据监测数据持续优化网络性能(如调整带宽分配、升级硬件),应对业务变化或技术迭代带来的新需求,在网络建设中,需求分析非常重要,有助于设计者更好的理解网络系统的功能和性能要求,请简要说明在本项目需求分析阶段,网络带宽和无线网络接入分别应收集和分析哪些内容。(每个部分至少回答3点)网络带宽需收集分析内容:
聚焦业务、用户、高峰特性,明确三类核心内容:
业务流量特征:区分办公(OA、视频会议)、研发(大数据分析、代码同步)、生产(数据采集、设备控制)等业务,重点关注高带宽/高实时性需求(如视频会议)。
用户规模分布:统计办公大楼、研发中心、生产车间的终端数量(如楼层电脑数、研发终端数),结合分布密度估算带宽。
高峰负载情况:分析日/周高峰时段(如上班高峰、生产繁忙期)的流量峰值,确保带宽承载能力匹配极端场景。
无线网络接入需收集分析内容:
围绕覆盖、终端、并发三个维度,梳理关键需求:
覆盖区域规划:明确办公(开放区、会议室)、研发(实验室、研讨区)、生产(操作工位、仓库)的无线覆盖范围,需考虑信号遮挡、穿墙等干扰因素。
终端类型适配:识别接入终端(手机、笔记本、生产PDA、物联网设备),匹配不同终端的无线需求(频段支持、功率要求)并发容量测算:统计高峰时段各区域的并发接入终端数,保障无线带宽满足多终端同时访问的性能要求。
【参考答案】
网络带宽需求:业务数量、每种业务对带宽的需求、用户数量、每个用户带宽要求,出口带宽的功能。
无线网络需求:覆盖场景、AP类型、AP数量、信号强度要求、漫游、无线认证要求等。
【问题4】
在对本项目网络系统设计时,技术人员提供OSPF和BGP两种动态路由协议方案,结合本项目实际需求,你认为哪种方案较为合理,请说明理由。
解析:
先了解两种协议基本特点。
OSPF:是内部网关协议(IGP),专门用于一个企业、园区等内部网络里的路由选择。特点是配置相对简单,能自动发现邻居、计算最优路径,路由收敛速度快,适合小到中规模的同构网络(网络设备、结构相对统一的场景),会根据网络拓扑变化快速调整路由,让数据包走最短、最优路径。
BGP:是外部网关协议(EGP),主要用于不同自治系统(比如不同运营商网络、超大规模跨区域网络)之间传递路由信息。配置复杂,要处理大量路由策略、自治系统编号等,更关注路由的"政策导向”(比如哪些路由优先传播、哪些限制传播),适合大规模、异构且需要精细路由控制的场景,但收敛速度相对慢,配置管理难度高。
本项目是企业园区网络,属于单一自治系统内部的网络(办公、研发、数据中心等都在企业自己网络里,没有跨不同运营商这类复杂场景),需求是“配置简单、路由收敛快、管理便捷”,因此OSPF更契合。
BGP不适合本项目:它的优势在跨自治系统的复杂路由控制,本项目用BGP会“大材小用”,还会因为配置复杂、收敛慢,增加网络部署难度和后期运维成本,不符合“配置简单、管理便捷”需求。
【参考答案】
选择OSPF;
理由:从图中看,该网络属于相对规模较小的企业内部网络,OSPF适用于中、小型规模的网络环境,对于这种小型企业网络而言,BGP显得过于复杂且资源消耗大。
该网络是企业内部网络,OSPF专注于在一个自治系统内进行路由计算,而BGP侧重于自治系统间的路由,对于企内部网络的场景,其功能并非必需。
试题四
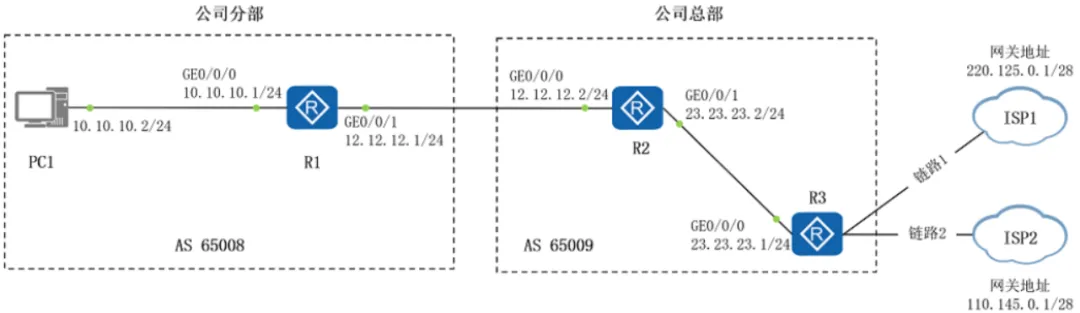
下图为某公司网络拓扑片段,所有网段网络地址信息如图所示,各路由器上已经完成各个接口IP等基本信息配置。公司总部路由器R2和R3之间运行OSPF路由协议,请补全如下OSPF的配置命令:#R2的OSPF配置,Router-ID为2.2.2.2[R2-ospf-1-area-0.0.0.0]network (2) //接口地址宣告[R2-ospf-1-area-0.0.0.0]quit解析:
(1) ospf 1 router-id 2.2.2.2:
OSPF配置需先启动进程(ospf1中“1”是进程号,可自定义)并设置Router-ID(全网唯一标识路由器,一般用Loopback地址或物理接口IP,此处指定为2.2.2.2),这是OSPF初始化的核心命令。
(2) 23.23.23.2 0.0.0.255:
OSPF需通过network命令宣告接口所属网段,格式为“network网络地址反掩码”。R2与R3连接的接口地址是23.23.23.2/24,网络地址为23.23.23.0,反掩码0.0.0.255对应/24掩码(反掩码规则:进制位与子网掩码相反,255.255.255.0子网掩码的反掩码是0.0.0.255),用于精准宣告该接口所在网段到OSPF区域0。
(1)ospf 1 router-id 2.2.2.2公司总部于分布通过BGP传递路由,不全下列R1的BGP功能配置命令:[R1-bgp]router-id 1.1.1.1[R1-bgp]peer (3) as-number (4)[R1-bgp]ipv4-family unicast[R1-bgp-af-ipv4]network (5) 255.255.255.0 //公司分部网络宣告[R2-bgp]ipv4-family unicast[R2-bgp-af-ipv4] (6) ospf 1[R2-bgp] ipv4-family unicast[R2-bgp-af-ipv4]summary automatic //(7)(3) 12.12.12.2, (4) 65009: R1 (AS65008) 与R2(AS65009)属于EBGP邻居(不同自治系统间的BGP邻居),需通过peer对等体IP as-number自治系统号建立连接。R1与R2连接的接口IP中,R2侧为12.12.12.2,R2所属AS是65009,因此配置
peer 12.12.12.2 as-number 65009.
(5)10.10.10.0:BGP中network命令用于宣告本地直连的网络前缀,需严格匹配接口IP所在网段的网络地址。公司分部PC1所在网段是10.10.10.0/24,故宣告10.10.10.0 255.255.255.0。
(6)import-route:需将OSPF路由引入BGP时,使用import-route命令,格式为import-route协议类型进程号,此处即import-route ospf1,实现OSPF域内路由注入BGP路由表。
(7)自动汇总BGP路由:Summary automatic是BGP自动汇总命令,开启后,BGP会将同一主类网络(如10.0.0.0/8下的细分网段)自动汇总为主类网络路由发布,简化路由表,减少路由传递数量。
【问题3】
公司分部PC连接总部网络后,在文件传输业务(由TCP传输)时路由到ISP1出口,在开展视频业务(由UDP传输)时路由到ISP2出口,请简要说明配置思路。要求写出:
1配置策略路由的具体思路;
2.配置的设备、接口和方向。
1.策略路由配置
采用重定向方式实现策略路由,进而提供差分服务,具体配置思路如下:
1.创建VLAN并配置各接口,实现公司和外部网络设备互连。
2.配置ACL规则,分别匹配基于TCP的文件流量和基于UDP的视频流量。
3.配置流分类,匹配规则为上述ACL规则,使设备可以对报文进行区分。
4.配置流行为,使满足不同规则的报文分别被重定向到ISP1和ISP2.
5.配置流策略,绑定上述流分类和流行为,并应用到接口GE0/0/0(IP 23.23.23.1/24)的入方向上,实现策略路由。
2.配置设备、接口与方向
关键设备:选择公司总部的R3路由器(因R3连接双ISP出口,是流量出口的“决策点”)。
作用接口:在R3连接内网的接口GE0/0/0(IP23.23.23.1/24)入方向应用策略路由。
理由:流量从分部进入总部后,需在进入R3前被分类转发,入方向是最佳控制点。
配置高级ACL,分配匹配基于TCP的文件流量和基于UDP的视频流量。流行为:创建流行为,并分别重定向到ISP1和ISP2;2.配置的设备、接口和方向:在出口R3的入GE0/0/0应用策略。