真题考点梳理-第3章 密码学基本理论2022–2025 真题考点梳理+2026下半年预测
- 2026-09-28 17:13:10
前两章我们啃完了"概念章"和"攻击章",今天轮到全书的"技术心脏"——第3章 密码学基本理论。
为什么说它是心脏?因为教材第一句话就定性了:"密码技术是保障网络与信息安全的核心技术基础和支撑"。这一章在上午卷通常3~5 分,更关键的是——它是下午卷案例题的"计算题重灾区",RSA 算一算、数字签名捋一捋,动辄就是 5~10 分的大题。
📌 先划重点:本章=理解 + 记忆 + 计算 三合一。• 理解型:对称 vs 非对称、混合体制、数字信封;• 记忆型:各算法的分组长度/密钥长度、Hash 输出位数、SM 系列;• 计算型:RSA 求 n / φ(n) / d 并加解密、对称密钥数量 n(n-1)/2——这是案例题最爱的送分(或送命)点。
这一篇我做成"双线结构":第二部分讲选择题考点,第三部分专门开案例题专场,全是下午卷的原题套路。
· · ·
一、近四年(2022–2025)考情总览
| ★★★☆☆ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★☆☆ |
🎯 命题规律:本章最爱设坑的三类题——① 参数混淆(IDEA 密钥是 128 还是 64?MD5 输出 128 位还是 160 位?);② 对称/非对称张冠李戴(把 RSA 说成对称、把 AES 说成非对称);③ "签名用谁的密钥"(签名用私钥、验签用公钥,方向爱考反)。
· · ·
二、选择题考点逐条精讲(上午卷)
考点 1密码学基本概念与安全性分析 ★★★★☆
密码学是研究信息安全保护的科学,目的是实现信息的保密性、完整性、可用性及抗抵赖性;分为密码编码学和密码分析学两部分。
发展简况:早期主要用于军事、外交通信;传统密码技术主要采用替换和置换(易被统计分析破译);1949 年香农(Shannon)发表《保密系统的通信理论》,提出"混淆(Confusion)"和"扩散(Diffusion)"两大设计思想。
| 明文 | |
| 密文 | |
| 加密 | |
| 解密 | |
| 加密密钥 | |
| 解密密钥 |
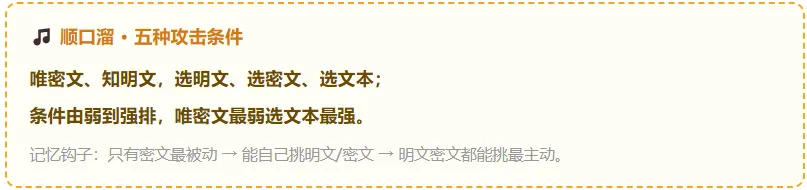
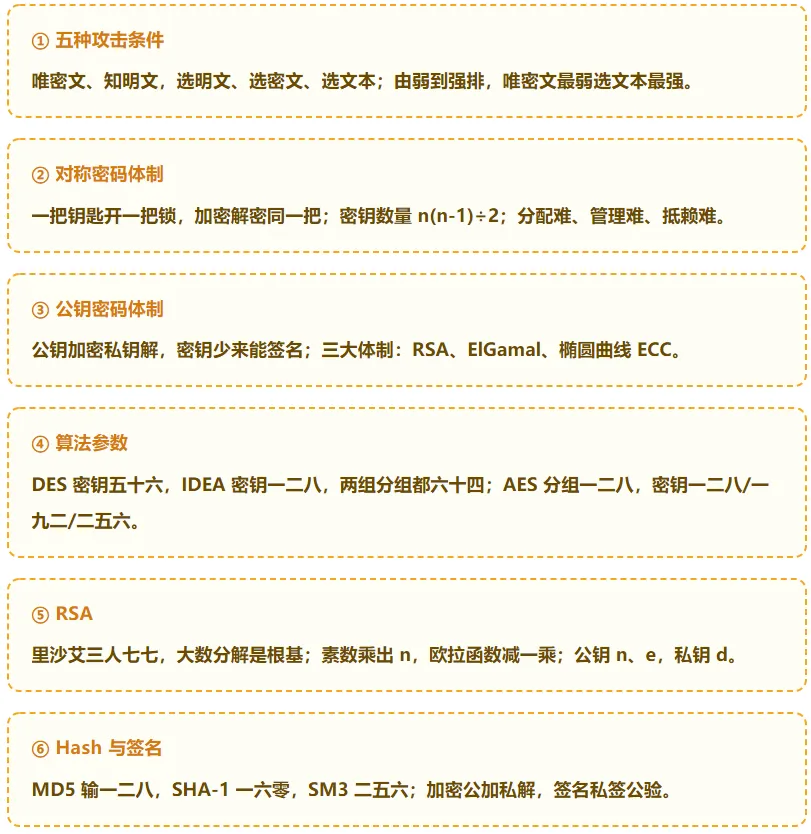
🔥 必背:密码分析者攻击的"五种条件类型"(由弱到强)① 唯密文攻击——只截获密文,条件最弱;② 已知明文攻击——已有若干"明文–密文"对;③ 选择明文攻击——可选择明文集来获得对应密文;④ 选择密文攻击——可选择密文集来获得对应明文;⑤ 选择文本攻击——上述明文、密文都能自选(在既定算法下,它最强)。
考点 2对称密码体制(私钥密码体制) ★★★★★
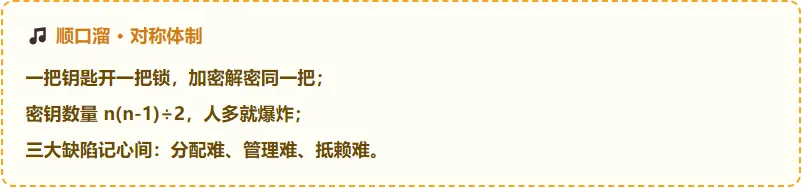
核心特征:加密密钥与解密密钥相同(或可相互推导),双方共享同一把密钥。
📐 密钥数量公式(案例题也会考!):n 个用户两两通信需要共享密钥n(n-1)/2 把。例:10 个用户 → 10×9÷2 = 45 把密钥。
🔥 必背:私钥体制的三大缺陷① 密钥分配问题(n 大时密钥数量爆炸,分发困难);② 密钥管理问题(人人要保管,量大难管);③ 无法确认来源(不能实现抗抵赖/数字签名)。
典型算法:DES、IDEA、AES、SM1、SM4(以及 RC4/RC5 等)。
考点 3公钥密码体制(非对称密码体制) ★★★★★
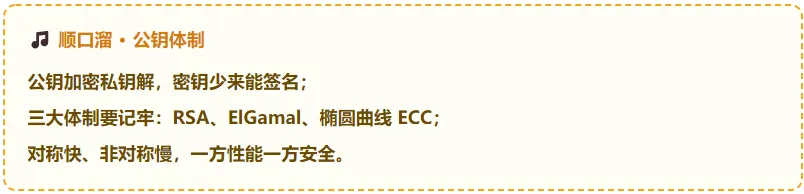
核心思想:用一对密钥——公钥(加密用、可公开)与私钥(解密用、自己保密),解决密钥分发难题。
🔥 必背:公钥体制的两大优点① 密钥保管量少(n 个用户每人只需保管自己的 1 把私钥);② 支持数字签名(可实现抗抵赖)。🔥 被证明安全有效的三种公钥体制:① RSA 体制 ② ElGamal 体制 ③ 椭圆曲线密码体制(ECC)。
与对称体制的对比(表格必须背):
| n(n-1)/2(多) | ||
| 快 | 慢(约慢千倍) | |
| 不支持 | 支持 | |
考点 4混合密码体制与数字信封 ★★★★☆
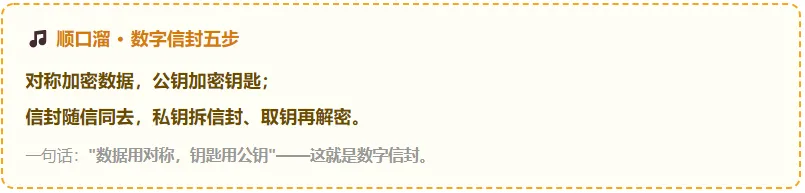
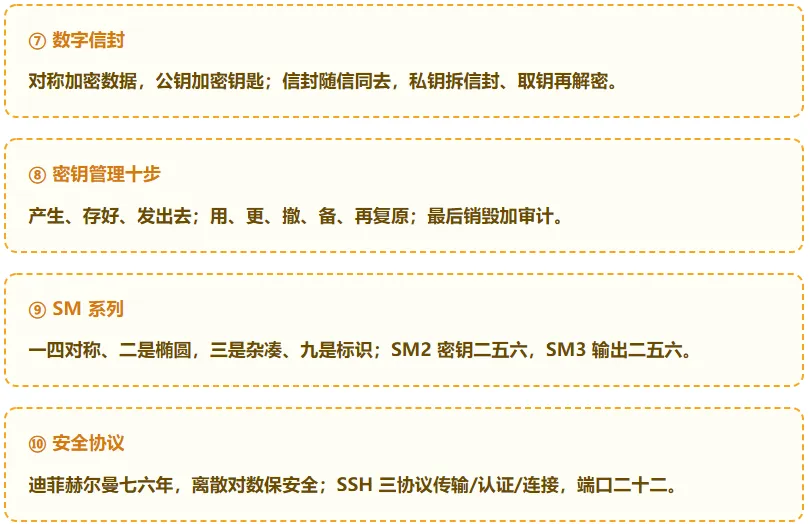
为什么用混合?对称算法快但密钥分发难,非对称算法安全但慢。混合体制取长补短:用对称密钥加密"数据",用公钥加密"对称密钥",后者就叫数字信封(Digital Envelope)。
① Alice 用对称密钥加密消息→② 用 Bob 公钥加密对称密钥,形成数字信封→③ 把"密文 + 数字信封"一起发给 Bob→④ Bob 用自己私钥解密数字信封,取出对称密钥→⑤ Bob 用对称密钥解密消息
考点 5典型密码算法参数对比 ★★★★★
🔥 这张表必须倒背如流,年年考!
| DES | 56 位 | |||
| 3DES / TDEA | ||||
| IDEA | 64 位 | 128 位 | ||
| AES | 128 位 | 128 / 192 / 256 位 | ||
| RSA | ||||
| SM4 | ||||
| SM2 |
📖 DES 的历史时间线(选择题细节题):• 1997 年,RSA 实验室悬赏破解 DES,用 7 万多台系统联网、历时 96 天攻破;• 1998 年 7 月,电子前沿基金会(EFF)用约 25 万美元的专用机器,3 天即破解 DES;• 1999 年 1 月 25 日,NIST 发布 三重 DES(TDEA) 作为过渡期国家标准;• 最终由 AES(Advanced Encryption Standard) 取代 DES。3DES 加解密结构:I→DES_EK1→DES_DK2→DES_EK1→O(加密-解密-加密,EDE);3DES 解密结构:I → DES_DK1 → DES_EK2 → DES_DK1 → O。
AES 的五条制定要求:① 算法必须没有等级(非密级);② 算法公开;③ 全世界范围内免费使用;④ 至少支持 128 位分组;⑤ 支持 128/192/256 位密钥。最终 Rijndael 算法当选。
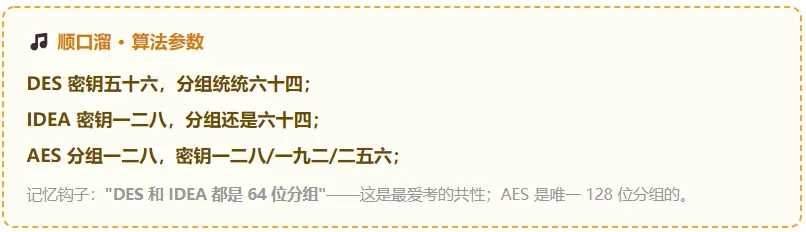
记忆钩子:"DES 和 IDEA 都是 64 位分组"——这是最爱考的共性;AES 是唯一128 位分组的。
考点 6RSA 算法原理 ★★★★★
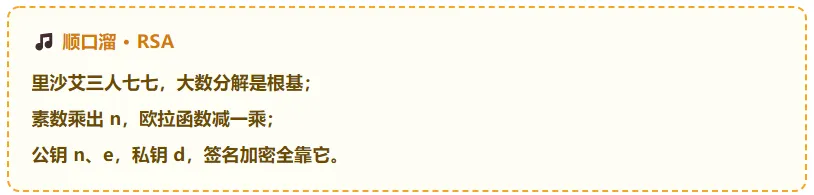
背景:由 Rivest(里维斯特)、Shamir(沙米尔)、Adleman(艾德曼) 三人于 1977 年联合发表(三人姓氏首字母即 RSA)。算法基于大整数因子分解的困难性。
应用:提供机密性、完整性、真实性和不可否认性;SSH、OpenPGP、S/MIME、SSL/TLS 都依赖 RSA。
🔢 RSA 密钥生成六步(案例题必考步骤):① 生成两个大素数 p 和 q;② 计算 n = p × q;③ 计算欧拉函数 φ(n) = (p-1)(q-1);④ 选随机数 e,满足 1 < e < φ(n) 且 gcd(e, φ(n)) = 1(e 与 φ(n) 互素);⑤ 计算 d = e⁻¹ mod φ(n)(即 e·d ≡ 1 mod φ(n));⑥ 保密 d、p、q;公开 n 和 e。 → (n, e)是公钥,(n, d)是私钥。
🧮 教材原例(背下来,考场上直接套):设 p=3, q=17, e=13→n = 3×17 = 51;φ(n) = (3-1)×(17-1) = 32;d:由 13d ≡ 1 (mod 32) 得 d = 5(因 13×5 = 65 = 2×32 + 1 ✓);加密明文"2":C = 2¹³ mod 51 = 8192 mod 51 = 32;解密密文"32":M = 32⁵ mod 51 = 512 mod 51 = 2 ✓
考点 7国产密码算法(SM 系列) ★★★★☆
| SM1 | 对称 | |
| SM2 | 非对称 | |
| SM3 | 杂凑(Hash)算法 | |
| SM4 | 对称 | |
| SM9 | 标识密码 |
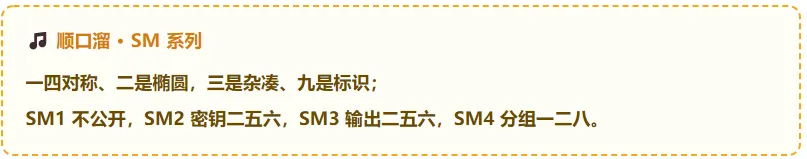
📖一句话分清:SM1/SM4 对称,SM2 非对称,SM3 是杂凑,SM9 是标识密码。
考点 8Hash 函数与数字签名 ★★★★★
(1)Hash 函数的四大特性
Hash 函数又称杂凑函数(散列函数),能把任意长度的输入变换成固定长度的输出(哈希值/消息摘要),且不同输入得到的哈希值不同。需满足:
输入可以是任意长度的消息或文件 M; 输出长度固定; 给定 M,计算 h(M) 容易(单向易); 给定 m',找 M 使 h(M)=h(m') 不可行(单向性);找两个不同 M₁、M₂ 使 h(M₁)=h(M₂) 不可行(抗碰撞性)。
(2)典型 Hash 算法
| MD5 | 128 位 | ||
| SHA-1 | 160 位 | ||
| SHA-2 | |||
| SM3 | 256 位 |
⚠️ 高频陷阱:MD5 输出 128 位、SHA-1 输出 160 位、SM3 输出 256 位——别记反!记忆钩子:MD5 的"5"→5×?=128?不靠谱,改用"MD5 最弱 128,SHA-1 居中 160,SM3 最强 256"。
(3)数字签名
定义:指签名者使用私钥对待签名数据做密码运算得到的结果,该结果只能用签名者的公钥验证。可用于确认数据完整性、签名者身份真实性、抗抵赖。
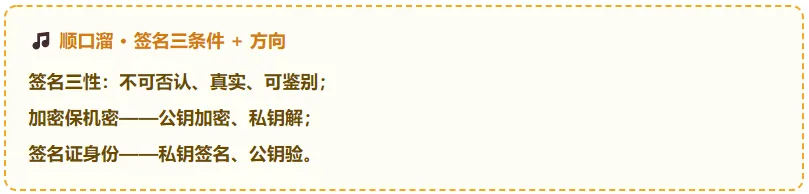
🔥 必背:数字签名应满足的三个条件① 非否认(不可否认)——签名者事后不能否认自己的签名;② 真实性——接收者能验证签名,任何其他人都不能伪造签名;③ 可鉴别性——当双方对签名的真伪发生争执时,第三方能解决双方之间的争执。
数字签名方案 = 签名算法 + 验证算法。典型签名体制:RSA 签名体制、Rabin 体制、ElGamal 签名体制、DSS(数字签名标准)。
🔥 签名 vs 加密,方向千万别搞反:•加密:用接收者的公钥加密、接收者用自己私钥解密(保护机密性,防第三方看);• 签名:用发送者的私钥签名、接收者用发送者公钥验证(证明来源,防抵赖)。
考点 9密码管理与数字证书 ★★★★☆
密码管理分三方面:密钥管理、密码管理政策、密码评测。
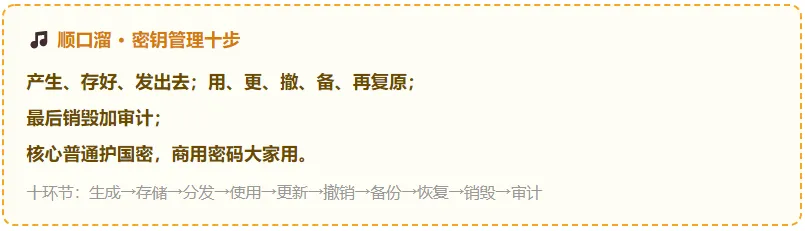
🔑 密钥管理的十个环节(生命周期):生成 → 存储 → 分发 → 使用 → 更新 → 撤销 → 备份 → 恢复 → 销毁 → 审计
密码管理政策:《商用密码管理条例》《中华人民共和国密码法》。《密码法》明确:密码分为核心密码、普通密码和商用密码,实行分类管理——核心、普通密码用于保护国家秘密;商用密码用于保护不属于国家秘密的信息,公民、法人和其他组织均可依法使用。
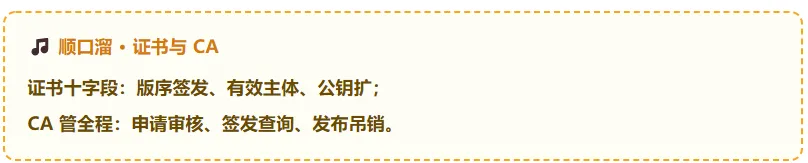
数字证书(Digital Certificate):又称公钥证书,是由证书认证机构(CA)签名的、包含公钥拥有者信息、公开密钥、签发者信息、有效期及扩展信息的数据结构,格式遵循 X.509 标准。
数字证书分类:按对象分为个人证书、机构证书、设备证书;按用途分为签名证书、加密证书。
CA(认证机构):基于 PKI 技术建立数字证书认证系统,提供证书的申请、审核、签发、查询、发布、吊销等全生命周期服务。系统组成包括:目录服务器、OCSP 服务器、注册服务器、签发服务器(另需 KMC 密钥管理中心)。
考点 10安全协议:Diffie-Hellman 与 SSH ★★★★☆
(1)Diffie-Hellman 密钥交换协议
由 W. Diffie 和 M.E. Hellman 于 1976 年首次提出,是一种共享密钥的方案,安全性基于求解离散对数问题的困难性。核心公式:
C = M^d mod p,其中 d 称为模 p 的以 C 为底数的 M 的对数。已知 C 和 p,由 d 求 M 容易;由 M 反求 d 需做指数级次计算(当 p 足够大时即安全)。
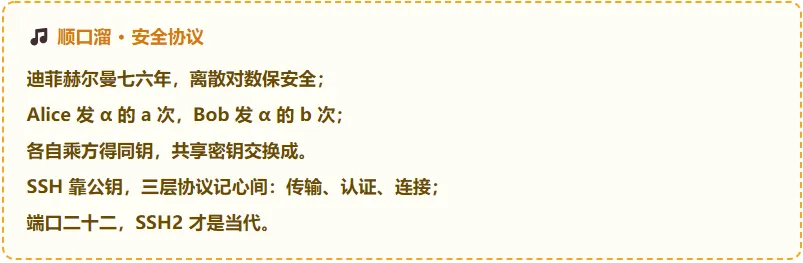
四步(考点):① Alice、Bob 公开商定素数 p 和整数 α(α 是 p 的原根),公开 p 和 α;② Alice 秘密选 a,算 y_A = α^a mod p 发给 Bob;③ Bob 秘密选 b,算 y_B = α^b mod p 发给 Alice;④ 双方分别计算:
K = (y_B)^a mod p = (α^b)^a mod p = α^(ab) mod p= (α^a)^b mod p = (y_A)^b mod p→ Alice 和 Bob 得到相同的共享密钥 K,实现密钥交换。仅靠 y_A、y_B 及 α、p 反推 a、b 在计算上不可行。
(2)SSH
SSH(Secure Shell,安全外壳)是基于公钥的安全应用协议,由三个子协议组成:
🔥 SSH 三子协议:① SSH 传输层协议(算法协商、密钥交换、服务器认证);② SSH 用户认证协议(面向连接服务);③ SSH 连接协议(把已建立的连接复用到多个逻辑通道)。现有 SSH1、SSH2 两个版本,SSH1 因漏洞被停用,目前使用 SSH2。Linux 系统 SSH 服务默认端口 22。
考点 11密码技术的网络安全应用 ★★★☆☆
六类典型应用场景:① 网络用户安全;② 物理和环境安全;③ 网络和通信安全;④ 设备和计算安全;⑤ 应用和数据安全;⑥ 业务应用创新(数字证书/数字签名构建网络发票、Hash 构建区块链、密码技术建立电子证照)。
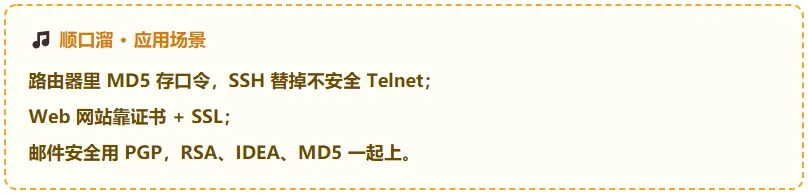
| 路由器安全 | |
| Web 网站安全 | |
| 电子邮件安全 |
· · ·
三、案例题专场(下午卷 · 本章最值钱的部分)
💡 本章案例题有且只有四个"母题",把下面四类吃透,下午卷遇到密码学就稳了:① RSA 计算题(求 n、φ(n)、d,加密/解密);② 数字签名流程题(签名/验签步骤、Hash 的作用);③ 混合密码体制题(为什么用混合、数字信封流程);④ 密钥管理/证书题(对称密钥数量、CA 职责、证书内容)。
案例母题 1RSA 计算题(出现率最高)
典型问法:"设 p=3,q=17,e=13,求 n、φ(n)、d;并用公钥加密明文 2,用私钥解密验证。"
① n = p×q = 3×17 = 51→② φ(n) = (p-1)(q-1) = 2×16 = 32→③ 求 d:13d ≡ 1 (mod 32) → d = 5
加密:C = M^e mod n = 2¹³ mod 51 = 8192 mod 51 = 32→解密:M = C^d mod n = 32⁵ mod 51 = 512 mod 51 = 2
⚠️ 案例题拿分关键:① 写清每一步公式(过程给分);② n、e 是公钥,n、d 是私钥,别写反;③ 求 d 用"扩展欧几里得"或"凑数法"(找 d 使 e·d mod φ(n) = 1);④ 加密用公钥(n,e),解密用私钥(n,d)。
常见变式:"为什么 RSA 是安全的?"——答:基于大整数因子分解的困难性,公开 n 但保密 p、q 的分解,在不知道 p、q 的情况下由 n 分解出 p、q 是困难的。另:为保证安全,n 长度至少 1024 位,从长期安全考虑应至少 2048 位。
案例母题 2数字签名流程题
典型问法:"请描述 Alice 对电子合同进行数字签名的过程及 Bob 验证签名的过程,并说明其中 Hash 函数的作用。"
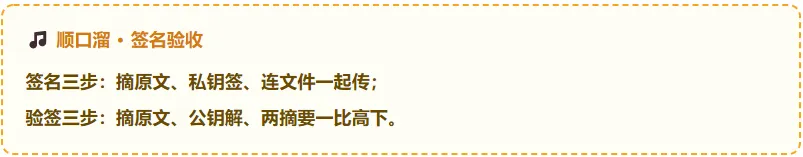
【签名过程(3 步)】① Alice 使用 Hash 函数对电子合同文件生成消息摘要;② Alice 使用自己的私钥对摘要做加密运算,形成数字签名;③ Alice 把电子合同文件 + 数字签名一起发送给 Bob。
【验证过程(3 步)】① Bob 使用与 Alice 相同的 Hash 算法,计算收到的合同文件的消息摘要;② Bob 使用 Alice 的公钥解密 Alice 发来的数字签名,得到 Alice原来的消息摘要;③ Bob 比较两个摘要:若相同→确认文件来自 Alice 且未被篡改;若不同→说明文件已被篡改。
📌 Hash 函数在数字签名中的作用(标准答题点):① 生成固定长度的摘要,把长文件压缩成短摘要,提高签名效率;② 保证数据完整性,任何对原文的篡改都会导致摘要不一致;③ 摘要与签名结合,实现不可否认性和真实性(只有私钥持有者能生成签名)。
案例母题 3混合密码体制 / 数字信封题
典型问法:"为什么要采用混合密码体制?请说明数字信封的工作过程。"
【为什么用混合】对称算法加解密速度快,但密钥分发困难(n 个用户需 n(n-1)/2 把密钥);非对称算法密钥管理简单、支持签名,但运算速度慢。混合体制用对称密钥加密数据(快),用非对称公钥加密对称密钥(解决分发),兼得安全与效率。
① Alice 用对称密钥加密消息→② Alice 用 Bob 公钥加密对称密钥,形成数字信封→③ Alice 将"加密消息 + 数字信封"发给 Bob→④ Bob 用自己的私钥解密数字信封,得到对称密钥→⑤ Bob 用对称密钥解密消息
⚠️ 易错点:数字信封加密的是"对称密钥",不是"文件";解数字信封用的是接收者的"私钥"。这是案例题最常见的两个失分点。
案例母题 4密钥管理 / 数字证书题
典型问法:"n 个用户两两通信需要多少把对称密钥?对称体制有什么缺陷?CA 的职责是什么?数字证书包含哪些内容?"
【对称密钥数量】n(n-1)/2 把。例:100 个用户 → 100×99÷2 = 4950 把。
【对称体制三大缺陷】① 密钥分配问题;② 密钥管理问题;③ 无法确认来源(不支持抗抵赖/数字签名)。
【CA 的职责】基于 PKI 技术建立数字证书认证系统,提供证书的申请、审核、签发、查询、发布、吊销等服务(全生命周期管理);系统由目录服务器、OCSP 服务器、注册服务器、签发服务器等组成。
【数字证书主要内容(X.509)】版本号、序列号、签名算法、颁发者、有效期、主体、主体公钥信息、扩展项等。作用:把公钥和持有者身份绑定,由可信第三方(CA)签名背书。
· · ·
四、易错易混 8 组(考前速扫)
| 64 位 | |
| 128 位 | |
| 128 位 | |
| 传输层、用户认证、连接 |
· · ·
五、2026 下半年考点预测
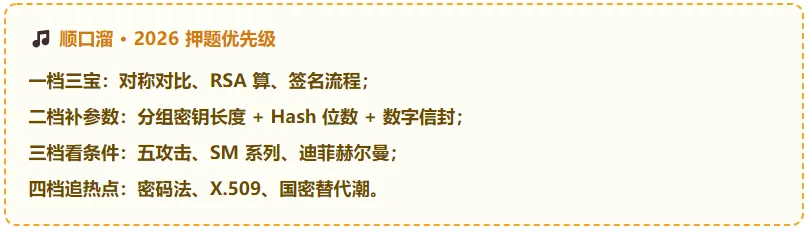
🔥 第一档(必考,9 成以上):① 对称/非对称体制对比 + 密钥数量计算;② RSA 六步生成 + 简单数值计算(案例题);③ 数字签名/验签流程 + Hash 的作用(案例题)。
⚡ 第二档(高频,6~8 成):④ 各算法分组长度/密钥长度参数(DES/IDEA/AES);⑤ Hash 输出位数(MD5 128 / SHA-1 160 / SM3 256);⑥ 数字信封(混合体制)流程。
📘 第三档(中频,3~5 成):⑦ 五种密码分析攻击类型的条件辨析;⑧ SM 系列类型与用途;⑨ Diffie-Hellman 原理与共享密钥公式。
🎯 第四档(新趋势,押题方向):⑩ 《密码法》的分类管理(核心/普通/商用密码)与商用密码适用范围——近年政策热点;⑪ X.509 证书字段与 CA 生命周期职责在企业 PKI 场景中的案例应用;⑫ 国密 SM 系列在信创/等保场景替代 RSA/AES 的应用趋势。
· · ·
六、顺口溜速记卡(本章合集)
· · ·
七、5 题自测(先做再看答案)
1. 在 IDEA 算法中,明文分组、密文分组和密钥的长度分别是( )。A. 64 位、64 位、128 位 B. 128 位、128 位、128 位 C. 64 位、64 位、56 位 D. 128 位、128 位、256 位
2. 下列关于数字签名和加密的说法,正确的是( )。A. 数字签名用接收者公钥加密 B. 加密用发送者私钥加密 C. 数字签名用发送者私钥签名、接收者用发送者公钥验证 D. 数字签名用接收者私钥签名
3. MD5 算法对任意长度的输入产生( )位的消息摘要。A. 64 B. 128 C. 160 D. 256
4. RSA 算法的安全性建立在下述哪个数学难题之上?( )A. 离散对数问题 B. 大整数因子分解问题 C. 椭圆曲线问题 D. 背包问题
5. 某单位有 8 个用户,若采用对称密码体制实现两两保密通信,共需要( )把密钥。A. 8 B. 16 C. 28 D. 56
✨ 查看答案与解析
1. A。 IDEA 是分组密码,明文和密文分组都是 64 位,密钥长度 128 位。B 是 AES 的分组参数(AES 分组 128 位);C 是 DES 的密钥长度(56 位),都是经典混淆项。
2. C。 数字签名是"发送者用自己私钥签名、接收者用发送者公钥验证"(选项 C)。加密才是"用接收者公钥加密、接收者私钥解密"。A、B、D 全部把方向搞反了。
3. B。 MD5 以 512 位分组处理,产生 128 位摘要。C 是 SHA-1(160 位),D 是 SHA-256/SM3(256 位)。牢记"MD5 最弱 128"。
4. B。 RSA 基于大整数因子分解的困难性;离散对数(A)是 ElGamal / DH 的基础;椭圆曲线(C)是 ECC 的基础。别混。
5. C。 对称密钥数量 = n(n-1)/2 = 8×7÷2 = 28 把。D(56)是把公式错记成 n(n-1) 的结果。
觉得有用的话,点个"在看"并转发给一起备考的战友 👇

